
Пентестер: чем занимается, как устроена работа и как учиться
Пентестер — специалист, который по договору с владельцем проверяет, насколько защищены его сайт, приложение или корпоративная сеть, и сдаёт отчёт с рекомендациями. Чаще всего он работает в компании-подрядчике: получает проект, согласует с заказчиком границы проверки, ищет слабые места, объясняет разработчикам, что исправить, и проверяет исправления. Для входа нужны прочная база по сетям, веб-приложениям и операционным системам, умение писать отчёты и понимание правовых рамок: без письменного согласия владельца такая работа становится преступлением.
 Автор: Александра СыщенкоАвтор об IT и профессиональном обучении · О редакции
Содержание
Слово «пентестер» образовано от английского penetration testing — «тестирование на проникновение». Из-за него профессию часто представляют как работу хакера, которому разрешили ломать. На практике заказчик покупает не взлом, а ответ на деловой вопрос: где его система уязвима, насколько это опасно для бизнеса и что исправить в первую очередь. Поэтому пентестер пишет отчёты и ведёт переписку с заказчиком не меньше, чем проверяет системы, а каждое его действие опирается на документ, подписанный владельцем.
Почему без договора работы нет
Уголовный кодекс не делит проверяющих на «хороших» и «плохих». Статья 272 наказывает за неправомерный доступ к охраняемой законом компьютерной информации, если он повлёк её уничтожение, блокирование, изменение или копирование (ст. 272 УК РФ на КонсультантПлюс). Рядом стоят статьи 273–274.1 — о вредоносных программах, нарушении правил эксплуатации и воздействии на критическую информационную инфраструктуру. Правомерным доступ делает согласие владельца, поэтому профессия построена на бумагах: договор, приложение с перечнем разрешённых систем, согласованное время работ, контакты ответственных лиц.
Есть и требование к самим подрядчикам. Услуги по контролю защищённости конфиденциальной информации от несанкционированного доступа входят в перечень лицензируемых работ по технической защите информации (пп. «б» п. 4 положения, утверждённого постановлением Правительства № 79, текст на «Гаранте»). Лицензию ФСТЭК получает организация или индивидуальный предприниматель, а не отдельный сотрудник. Поэтому начинающий специалист обычно работает в штате лицензированной компании.
Как проходит проект: учебный пример
Ситуация условная. Интернет-магазин бытовой техники готовится к сезону распродаж и хочет перед нагрузкой убедиться, что покупатели не увидят чужих заказов, а платёжные данные не утекут. Директор по развитию обращается в компанию, которая оказывает услуги по анализу защищённости.
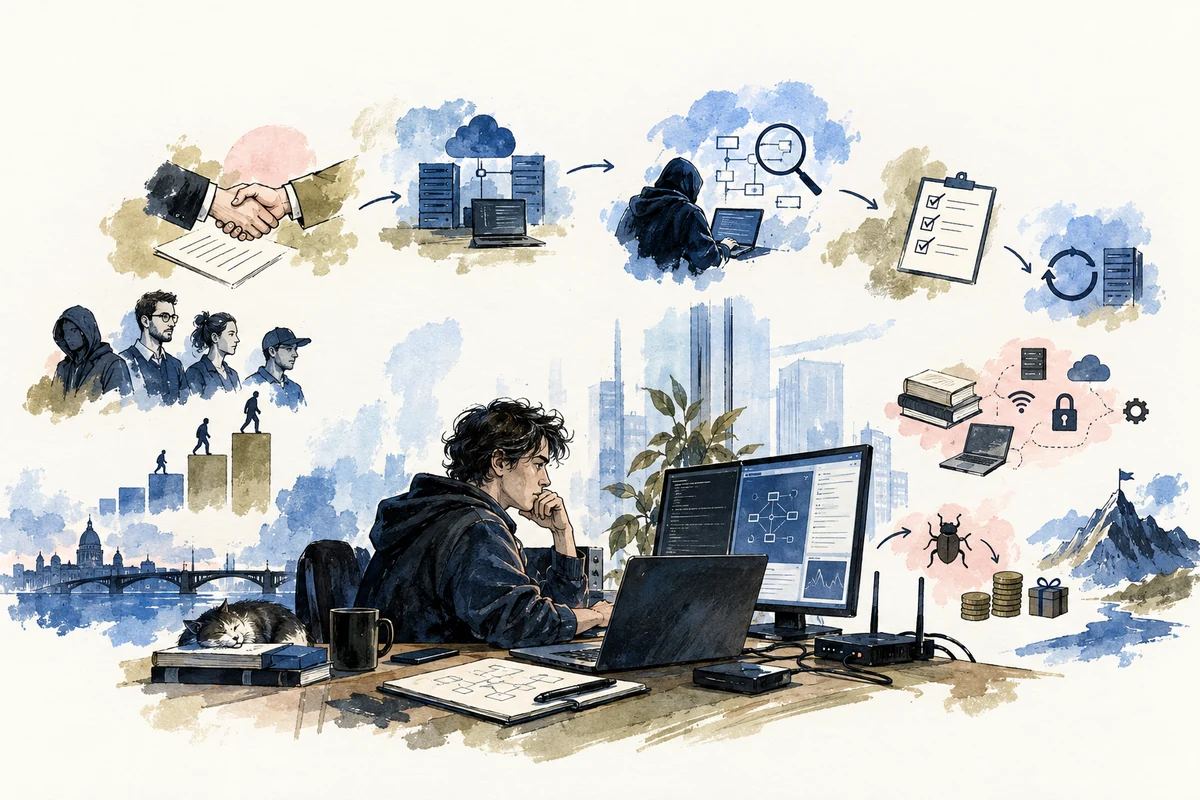
Сначала идёт разговор о задаче. Менеджер подрядчика и ведущий пентестер выясняют, что проверять: сайт, личный кабинет покупателя, мобильное приложение, панель управления для сотрудников. Магазин решает ограничиться сайтом и личным кабинетом, а приложение отложить до следующего квартала. Подрядчик готовит коммерческое предложение со сроком — например, десять рабочих дней на проверку и пять на отчёт — и ценой.
Затем стороны подписывают договор и соглашение о конфиденциальности. Самое важное в документах — описание границ работ. В нём перечислены адреса, которые можно проверять, и то, что трогать нельзя: платёжный шлюз банка-партнёра принадлежит другой компании, и без её согласия магазин не может разрешить его проверку. Указаны часы работ, чтобы не мешать продажам, запрет на действия, способные остановить сайт, и правила обращения с реальными данными покупателей. Магазин выдаёт тестовые учётные записи и называет дежурного, которому звонят, если что-то пошло не так.
Во время работ пентестер ведёт журнал: что проверял, когда, с какого адреса. Если он находит критичную проблему, то не ждёт конца проекта, а сразу сообщает о ней контактному лицу. В нашем примере на третий день выяснилось, что при определённых условиях один покупатель мог увидеть данные чужого заказа. Магазин закрыл проблему за сутки, не дожидаясь отчёта.
Итоговый отчёт состоит из двух частей. Первая — для руководства: общая оценка, самые серьёзные риски и понятные последствия для бизнеса. Вторая — для разработчиков: каждая проблема с оценкой критичности, условиями воспроизведения и рекомендацией по исправлению. После отчёта проходит встреча с командой разработки. На ней пентестер отвечает на вопросы, помогает расставить приоритеты и договаривается, что исправить до распродажи, а что можно отложить. Через месяц подрядчик проводит повторную проверку и выпускает короткое заключение: какие проблемы закрыты, какие остались.
Роли и уровни у подрядчика
Техническая часть — лишь середина проекта. В небольшой компании один специалист ведёт его от переговоров до повторной проверки, в крупной работа распределена по уровням.
Младший пентестер работает под руководством ведущего: выполняет часть проверок в рамках проекта, готовит черновики разделов отчёта и учится оценивать критичность. Специалист среднего уровня самостоятельно ведёт типовые проекты, например проверку веб-приложения, и общается с техническими специалистами заказчика. Ведущий отвечает за методику и качество отчёта, участвует в оценке новых проектов, проверяет работу младших и разговаривает с руководством заказчика. Руководитель направления отвечает за загрузку команды, найм, сроки и финансовый результат.
Внутри профессии есть и специализации по объекту проверки: внешний периметр компании, внутренняя сеть, веб-приложения, мобильные приложения, беспроводные сети, осведомлённость сотрудников. Отдельный формат — Red Team: длительные проекты, в которых команда проверяет, заметит ли служба безопасности заказчика действия условного нарушителя. Туда приходят специалисты с опытом, а не выпускники.
Чем пентестер отличается от соседних профессий
У нас есть отдельная статья о специалисте по кибербезопасности: он строит защиту изнутри, выполняет требования законов и разбирает инциденты. Пентестер смотрит с другой стороны. Обычно он внешний подрядчик и не отвечает за устройство защиты: он проверяет, работает ли она, и показывает последствия слабых мест.
С тестировщиком программного обеспечения пентестера сближает поиск ошибок, но цели разные. Тестировщик проверяет, делает ли программа то, что должна. Пентестер ищет, может ли она сделать то, чего не должна, если с ней обращаться непредусмотренным способом. С аналитиком центра мониторинга (SOC) пентестер оказывается по разные стороны одного учения: аналитик ищет подозрительную активность в журналах событий, пентестер проверяет, будет ли она замечена.
Bug bounty: на чём держится законность
Кроме работы у подрядчика есть программы bug bounty: компания публикует на специализированной платформе правила и объявляет вознаграждение за найденные уязвимости. Исследователь работает самостоятельно, без договора подряда. Многие считают, что такая деятельность в России уже закреплена законом, но это не так.
Законопроект № 509708-8, который вводил понятие «белых хакеров» через изменения в статью 1280 Гражданского кодекса, Госдума отклонила 8 июля 2025 года (РБК). В июне 2026 года депутат Антон Немкин сообщил, что доработанный пакет документов находится в правительстве (РИА Новости), но о его внесении в Думу на сентябрь 2026 года сведений нет. Законность bug bounty держится на двух опорах: согласии владельца системы и правилах конкретной площадки.
Эти правила стоит читать как договор. В положении о конкурсах платформы Standoff 365 участник обязуется хранить сведения о найденной уязвимости в тайне 90 дней (п. 4.1), налоги с вознаграждения платит сам победитель (пп. 6.7–6.8), а участвовать можно с 18 лет или с 14 лет при письменном согласии законных представителей (положение о конкурсах Standoff 365). Отдельного пункта, который освобождал бы исследователя от ответственности, в положении нет. На практике это значит: всё, что выходит за описанные в программе границы, остаётся доступом без согласия владельца. Поэтому начинающему полезно сначала привыкнуть к дисциплине проектной работы, а в bug bounty соблюдать правила программы буквально.
Какие знания нужны
Пентестер опирается на знания, которые обычно получают администраторы и разработчики. Нужно понимать, как устроены компьютерные сети и передача данных, как работают веб-приложения со стороны сервера и браузера, как устроены и администрируются Windows и Linux, как организован доступ пользователей в корпоративной сети. Требуется умение читать код и писать небольшие программы, чаще всего на Python, а также основы баз данных.
Не менее важны рабочие привычки: писать отчёт так, чтобы его поняли и директор, и разработчик, вести журнал действий, соблюдать согласованные рамки и вовремя остановиться, если проверка может навредить заказчику. Большая часть документации выходит на английском.
Как учиться и что показать работодателю
Чаще в профессию приходят системные администраторы, разработчики и тестировщики. Без такой базы программа по безопасности превратится в заучивание чужих действий.
Для тех, кто уже знаком с Linux и сетями, подойдёт онлайн-курс Skillbox «Пентестер с нуля». Он рассчитан на шесть месяцев, на курсе 34 практические работы, а учебная инфраструктура из 12 виртуальных машин в облаке имитирует сеть компании. В программе отдельно заявлены правовые требования и защитная сторона — мониторинг и расследование инцидентов. Итоговый проект — проверка учебной среды с отчётом.
Практикуются пентестеры только на собственных стендах, специально созданных учебных площадках и в соревнованиях формата CTF: организаторы заранее разрешают участникам проверять выданные им задания. Результат такой практики и становится портфолио. Работодателю показывают не скриншоты, а образцы отчётов по учебным системам: с описанием границ работ, оценкой критичности и рекомендациями, понятными разработчику. Второй вариант — место в рейтингах CTF-соревнований.
Тем, кто уже работает разработчиком или тестировщиком и хочет сосредоточиться на веб-приложениях, стоит посмотреть онлайн-курс Яндекс Практикума «Кибербезопасность: веб-пентест». Его можно пройти за четыре месяца в базовом варианте или за шесть в расширенном, на курсе 7–8 проектов в CTF-симуляторе, а итоговая работа заканчивается отчётом о влиянии найденных проблем на бизнес. Программа рассчитана на людей с базой по сетям, Linux и устройству веб-приложений, новичку без неё будет тяжело.
Из международных сертификатов в вакансиях чаще других встречается OSCP+ от OffSec. Экзамен длится 23 часа 45 минут под наблюдением проктора, затем даётся ещё 24 часа на отчёт, а для успешной сдачи нужно набрать 70 баллов из 100 (руководство по экзамену OSCP+). Даже на экзамене половина результата — отчёт. Условия регистрации из России уточняйте заранее.
Если нужна длинная программа с преподавателем, посмотрите курс Компьютерной Академии ТОП «Этичный хакер + ИИ». Он рассчитан на 13 месяцев, в программе 13 модулей от основ программирования и операционных систем до итогового проекта, а около половины часов отведено самостоятельной работе. Формат и цена в обзоре расходятся с данными на сайте школы, в том числе неясно, идут ли занятия онлайн или очно, поэтому перед записью уточните условия у самой школы.
Сколько зарабатывает пентестер
Узкие данные по профессии есть в исследовании SuperJob и Positive Technologies, опубликованном в сентябре 2025 года. Медианная зарплата пентестеров составила 220 000 рублей в Москве и 180 000 рублей в Санкт-Петербурге, максимальная — 400 000 и 350 000 рублей (исследование на Хабре). Речь о фиксированной части на руки без бонусов и компенсаций. В выборку вошли 230 вакансий и 490 резюме по Москве, 140 вакансий и 360 резюме по Петербургу за два месяца до исследования.
У этих цифр есть ограничения. Вакансии и резюме объединены, так что медиана смешивает предложения работодателей и ожидания соискателей, а не показывает фактические выплаты. Разбивки по уровню нет, поэтому на первую работу эти суммы переносить нельзя: младший специалист получает заметно меньше. Данных по другим регионам в исследовании нет.
В bug bounty платят за подтверждённую уязвимость, а не за потраченное время, поэтому доход нерегулярен, а налог участник платит сам. Смотрите вакансии с фильтром по региону и опыту, сравнивайте медиану, а не среднее, и уточняйте, указана сумма до вычета налога или на руки.
Кому профессия может не подойти
Работа проектная, и сроки задаёт договор: если отчёт нужно сдать к пятнице, его сдают к пятнице, даже когда проверка оказалась сложнее ожидаемого. Часть проверок проводят ночью или в выходные, чтобы не мешать бизнесу заказчика. Бывают командировки в офисы клиентов.
Много времени уходит на тексты и переговоры. Тем, кто ждёт от профессии только головоломок, трудно дисциплинированно описывать каждую проблему и объяснять её разработчику, который не хочет ничего переделывать.
С чего начать
Начните с проверки базы: уверенно ли вы работаете в Linux и Windows, понимаете ли, как данные идут по сети и как устроен сайт изнутри. Если нет, займитесь этим в первую очередь. Затем попробуйте учебные CTF-задания начального уровня и напишите по одному из них отчёт так, будто сдаёте его заказчику.
Сравнить программы разных онлайн-школ поможет рейтинг онлайн-школ с обучением информационной безопасности. Он охватывает всё направление: в нём есть программы по пентесту и веб-пентесту, а также курсы для специалистов по защите и аналитиков. При выборе проверьте, есть ли на курсе практика на учебной инфраструктуре, проверка отчётов преподавателем и разбор правовых рамок. Ни один курс не даёт права проверять чужие системы: это право даёт только договор с их владельцем. Первые шаги в профессию обычно ведут через стажировку у подрядчика, работу аналитиком в центре мониторинга или администратором с последующим переходом в команду пентеста.