
MikroTik для сисадмина: RouterOS, firewall, VPN и маршрутизация в офисной сети
Работать с MikroTik — значит настраивать маршрутизаторы этого производителя под операционной системой RouterOS так, чтобы офис стабильно выходил в интернет и был защищён. Администратор подключается к устройству через Winbox или командную строку, заводит провайдерский канал, раздаёт адреса по DHCP, настраивает DNS, пишет правила firewall и NAT, поднимает VPN для удалённых сотрудников и филиала, отделяет гостевой Wi-Fi и ограничивает скорость. Ниже — учебный офис, порядок освоения, упражнения, ошибки новичков и то, что проверить при выборе обучения.
Содержание
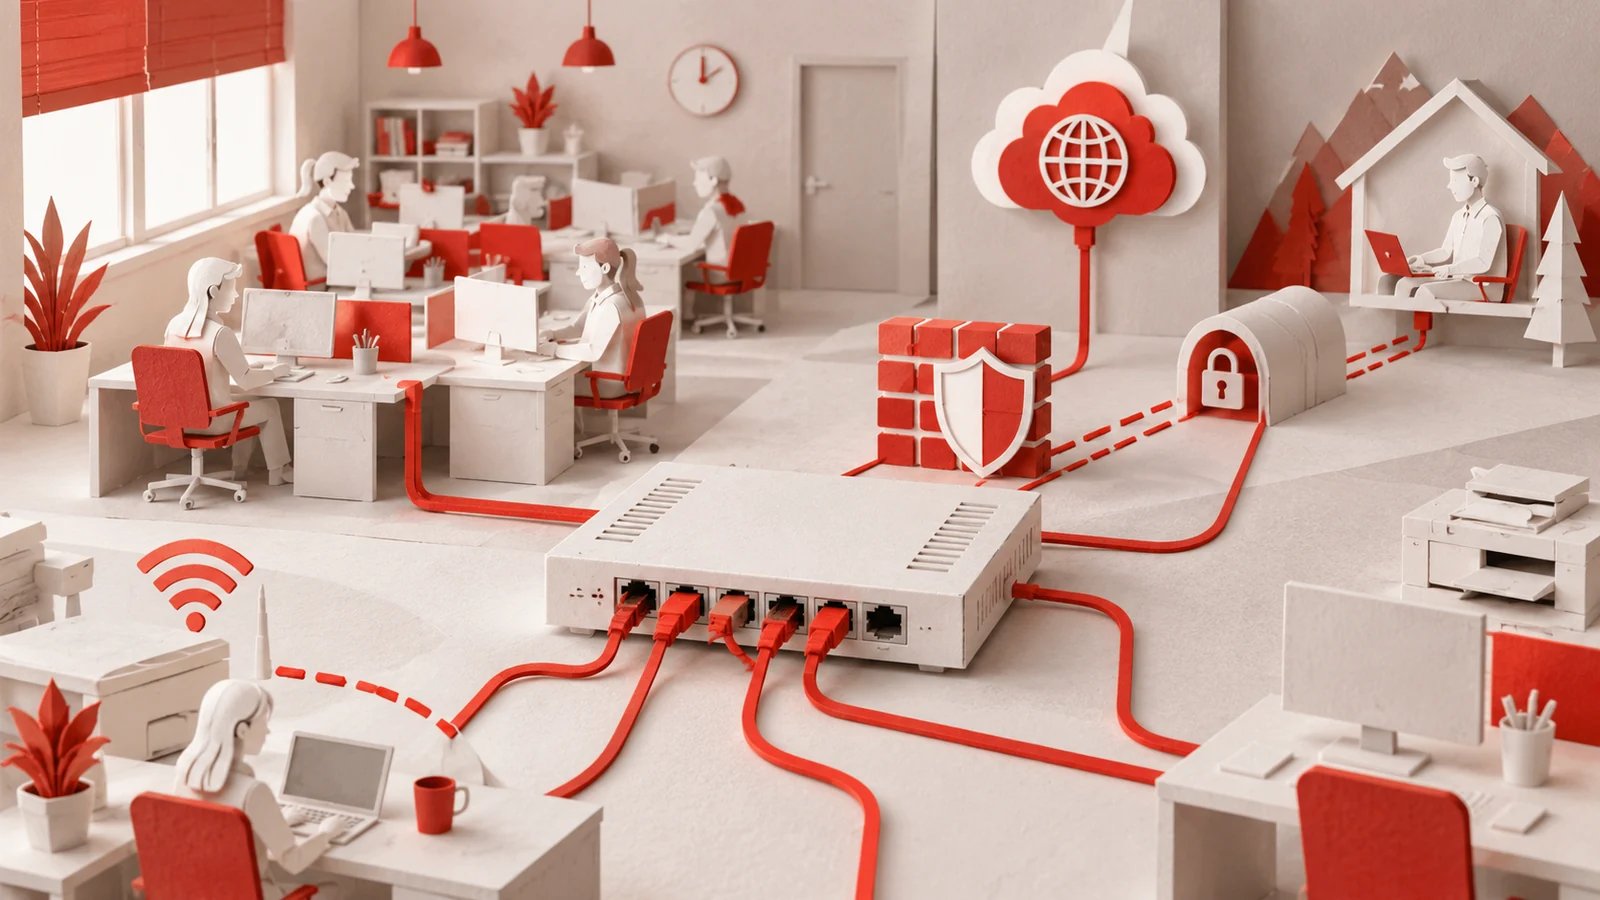
Подвох в том, что маршрутизатор из коробки обычно сразу работает: интернет есть, Wi-Fi раздаётся, и кажется, что настраивать нечего. Проблемы начинаются с первой нестандартной задачи: бухгалтерии нужен сервер филиала, директор просит отдельную сеть для гостей, второй провайдер должен подхватывать трафик при обрыве основного. Всё это делается вручную, и ошибка в одном правиле может открыть сеть наружу или оставить офис без связи.
Что входит в навык и где проходят его границы
RouterOS собирает в одном устройстве то, что в крупной сети разнесено по разным коробкам: маршрутизацию, межсетевой экран, DHCP-сервер, кэширующий DNS, VPN-сервер и управление трафиком. Для небольшого офиса это удобно: вся картина правится из одного окна. Обратная сторона — ошибка в одной подсистеме задевает остальные.
Winbox — графическая программа, где каждое меню RouterOS открывается отдельным окном; новичку она показывает структуру системы. Командная строка нужна для повторяемости: команду можно сохранить и вставить на второй роутер, а скриншоты так не перенесёшь.
Проектирование сетей с десятками коммутаторов Cisco или Huawei — работа сетевого инженера, о ней у нас отдельная статья. Сетевой стек Linux-сервера тоже другая тема, ей посвящена статья «Сети в Linux для сисадмина и DevOps». Здесь речь о конкретном железе: маршрутизаторе на границе офиса, который обычно настраивает сисадмин или приходящий IT-специалист.
Учебный пример: офис на 25 рабочих мест
Ситуация учебная. В офисе 25 компьютеров, принтер, файловый сервер, гостевая зона и три сотрудника на удалёнке; есть основной провайдер и резервный LTE-модем. Нужно, чтобы гости не видели внутренних ресурсов, а удалённые сотрудники заходили к файловому серверу по защищённому каналу.
Администратор начинает с карты портов и подсетей. Рабочей сети он отдаёт 192.168.10.0/24, гостевой — 192.168.20.0/24 в отдельном VLAN, серверу и принтеру назначает постоянные привязки в DHCP, а роутер делает кэширующим DNS-сервером для клиентов.
Дальше firewall. В цепочке input разрешены установленные соединения и управление роутером только из рабочей сети, остальное отбрасывается. В цепочке forward обе сети выходят в интернет, но гостевой запрещено обращаться к рабочей. NAT с действием masquerade подменяет внутренние адреса внешним. Удалённым сотрудникам администратор поднимает WireGuard: у каждого ноутбука свой ключ, доступ открыт только к файловому серверу.
Резервный канал — второй маршрут по умолчанию с большей дистанцией и проверкой доступности основного шлюза. В конце конфигурация выгружается текстом командой export и хранится вне роутера.
Почему ограничение скорости иногда не срабатывает
Допустим, руководитель просит не давать гостевой сети больше 20 Мбит/с. Администратор создаёт простую очередь (simple queue) на подсеть 192.168.20.0/24, а гости продолжают качать на полной скорости. Ошибка не в очереди, а в правиле firewall, о котором легко забыть.
В RouterOS есть механизм FastTrack: правило с действием fasttrack-connection отправляет пакеты уже установленных TCP- и UDP-соединений коротким путём, минуя большую часть обработки. Это разгружает процессор, и документация предлагает для небольших роутеров ускорять так весь трафик локальной сети. Но в разделе FastTrack официальной документации RouterOS прямо перечислено, что такие пакеты обходят firewall, отслеживание соединений, простые очереди, дерево очередей с parent=global, IP accounting и IPsec. Там же сказано, что к ускоренному трафику не применяются правила mangle, а из очередей работают только деревья, привязанные к интерфейсам.
Значит, при правиле fasttrack-connection простая очередь для гостей ограничит лишь первые пакеты соединения, а если между офисами настроен IPsec, ускоренные пакеты могут не попасть в туннель. Выхода два: исключить из FastTrack трафик, который нужно ограничивать или шифровать, либо перейти на дерево очередей, привязанное к интерфейсу. После настройки QoS проверьте счётчики очереди под реальной нагрузкой.
С чего начать и в каком порядке осваивать
Порядок важен потому, что каждая тема опирается на предыдущую. Без понимания адресации невозможно правильно написать правило firewall, а без firewall опасно поднимать VPN и открывать доступ снаружи. Начинать удобнее не с офисного роутера, а с виртуальной машины: RouterOS можно установить в VirtualBox или другой гипервизор и ломать сколько угодно.
- Основы сетей: модель TCP/IP, адреса и маски, шлюз по умолчанию, ARP, что такое порт и соединение.
- Знакомство с RouterOS: Winbox, командная строка, пользователи и права, сброс и восстановление.
- Интерфейсы, мосты и VLAN: какие порты объединить в локальную сеть, как выделить гостевую.
- DHCP и DNS: пулы адресов, постоянные привязки, кэширующий DNS.
- Firewall и NAT: цепочки input, forward и output, состояния соединений, masquerade, проброс портов.
- Маршрутизация: статические маршруты, резервный канал, проверка доступности шлюза.
- VPN и туннели: WireGuard для сотрудников, туннель между офисами.
- Wi-Fi и очереди: гостевая сеть, ограничение скорости, связь с FastTrack.
- Резервное копирование и обновление RouterOS.
Каждую тему закрепляйте на стенде из двух-трёх виртуальных роутеров и пары клиентов. Если хочется пройти этот путь с готовыми лабораторными, посмотрите онлайн-курс Merion Academy по MikroTik: в программе 15 блоков от установки RouterOS в VirtualBox и резервного копирования до firewall, QoS, туннелей, беспроводных сетей и финального проекта. Обучение занимает около двух месяцев при нагрузке 2–5 часов в неделю. Подготовка к сертификации MikroTik не подтверждена; новичкам без базы по сетям курс не подойдёт.
Упражнения и самопроверка
Лучший тренажёр — повторить учебный офис на виртуальном стенде и затем намеренно его сломать. Удалите правило, разрешающее установленные соединения, и посмотрите, что перестанет работать. Отключите основной канал и засеките, через сколько секунд трафик уйдёт на резервный. Подключитесь к гостевой сети и попробуйте открыть файловый сервер: если получилось, правило forward написано неверно.
Проверяйте результат не по тому, что «интернет есть», а по счётчикам: у каждого правила firewall видно, сколько пакетов оно поймало, у очереди — сколько трафика прошло. Утилиты ping, traceroute и torch на роутере показывают, куда уходят пакеты. После каждой правки выгружайте конфигурацию текстом и сравнивайте с предыдущей версией.
Ошибки новичков
Самая опасная ошибка — открыть управление роутером из интернета. Winbox, SSH и веб-интерфейс должны быть доступны только из рабочей сети или через VPN, а стандартного пользователя admin лучше заменить своим с надёжным паролем. Вторая частая ошибка — порядок правил: RouterOS проверяет их сверху вниз, и разрешающее правило под запрещающим просто не сработает.
Третья ошибка — правка удалённого роутера без страховки. Безопасный режим (Safe Mode) в Winbox и командной строке откатывает изменения, если сессия оборвалась. Четвёртая — бэкап, который хранится только на самом роутере.
Если роутер — единственная защита компании, нужно понимать, от каких атак вы защищаетесь. Для этого есть комплект Merion Academy: курс по MikroTik и курс по сетевой безопасности. Часть по RouterOS охватывает интерфейсы, маршрутизацию, NAT, firewall, VPN, беспроводные сети и управление трафиком, а часть по безопасности — модели угроз, сегментацию сети и защиту от типовых атак без привязки к вендору. Программа на странице дана темами, без списка уроков, а сроки MikroTik-части на двух страницах школы расходятся, поэтому детали уточните у Merion Academy.
Как навык влияет на доход
Отдельной профессии «администратор MikroTik» на рынке почти нет. Навык входит в требования к сисадмину небольшой компании и позволяет брать задачи, которые иначе отдают подрядчику: подключение филиала, переезд на нового провайдера.
Примеры с «Хабр Карьеры» за сентябрь 2026 года показывают, как это выглядит в вакансиях. Системный администратор в AGIMA, Москва, уровень Junior: до 100 000 ₽, опыт с оборудованием Mikrotik, Ubiquiti и Yeastar указан как плюс, а не как обязательное требование. Системный администратор в «Востокпроектверфи», Владивосток, уровень Middle: от 100 000 до 130 000 ₽, в требованиях — настройка корпоративного Wi-Fi на Cisco, Aruba, MikroTik и другом оборудовании. В обоих объявлениях не сказано, указана сумма до или после вычета налога, и это только две вакансии, поэтому судить по ним о рынке нельзя.
Вывод осторожный: MikroTik редко сам по себе поднимает зарплату, но закрывает частое требование к сисадмину малого и среднего бизнеса. Чтобы оценить свой регион, отфильтруйте вакансии по ключевому слову MikroTik, уровню и городу и смотрите на медиану, а не на максимум.
Как выбрать обучение
Сначала оцените базу. Если маска подсети, шлюз и NAT пока звучат расплывчато, обе программы Merion Academy будут даваться тяжело: школа прямо пишет, что они для тех, кто знает основы сетей. Отдельные курсы по MikroTik в каталоге Учи.Онлайн сейчас есть только у неё, поэтому две из трёх программ в статье от одной школы.
Если база нужна шире, чем один маршрутизатор, подойдёт программа по администрированию в целом. На курсе Брунояма «Системный администратор» за шесть месяцев проходят Linux и Windows Server, TCP/IP, маршрутизацию, DNS, DHCP, файрволы, резервное копирование и мониторинг, а итоговый проект — развёртывание инфраструктуры небольшой организации с документацией. Занятия идут вебинарами дважды в неделю. MikroTik на странице не упоминается: курс даёт фундамент, а RouterOS придётся добирать отдельно.
При выборе проверьте, есть ли лабораторный стенд, где вы сами настраиваете роутеры, проверяет ли кто-то задания и похож ли итоговый проект на реальный офис: несколько подсетей, VPN, резервный канал. Подготовку к вендорской сертификации MTCNA ни одна из программ выше не заявляет.
Сравнить онлайн-школы, где учат администрированию, можно по широкому рейтингу онлайн-школ по системному и сетевому администрированию. Хорошая проверка готовности к обучению — поднять в VirtualBox один RouterOS, раздать адрес клиенту по DHCP и выпустить его в интернет через NAT. Если на это ушёл вечер и вы понимаете каждый шаг, можно браться за профильный курс.